Kalau server atau aplikasi Anda masih bergantung pada PHP 7, tulisan ini untuk Anda. Celah kritis PHP2Shell punya patch minimal untuk PHP 7.4, meski versinya sudah tidak didukung resmi.
PHP2Shell itu apa?
PHP2Shell adalah sebutan untuk dua celah keamanan di inti PHP, yaitu CVE-2026-109618 dan CVE-2026-109619, dengan tingkat keparahan hingga CVSS 9,2. Tim PHP mengumumkannya pada 21 Oktober 2026.
Yang bikin serius, penyerang bisa menjalankan kode di server tanpa perlu login, atau membaca memori proses PHP yang bisa berisi password, token, dan API key. Celahnya ada di PHP itu sendiri, jadi aplikasi yang kodenya sudah aman pun tetap bisa kena. PHP dipakai sekitar 70% website di dunia, termasuk WordPress, Drupal, dan MediaWiki.
Versi yang sudah ditambal secara resmi adalah PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. PHP 8.1 ke bawah sudah tidak mendapat update resmi.
Kabar untuk pengguna PHP 7
Di pengumuman yang sama, tim PHP menulis bahwa mereka menyediakan backport minimal untuk PHP 7.4, 8.0, dan 8.1, untuk yang membangun dari source atau tidak punya akses ke vendor LTS.
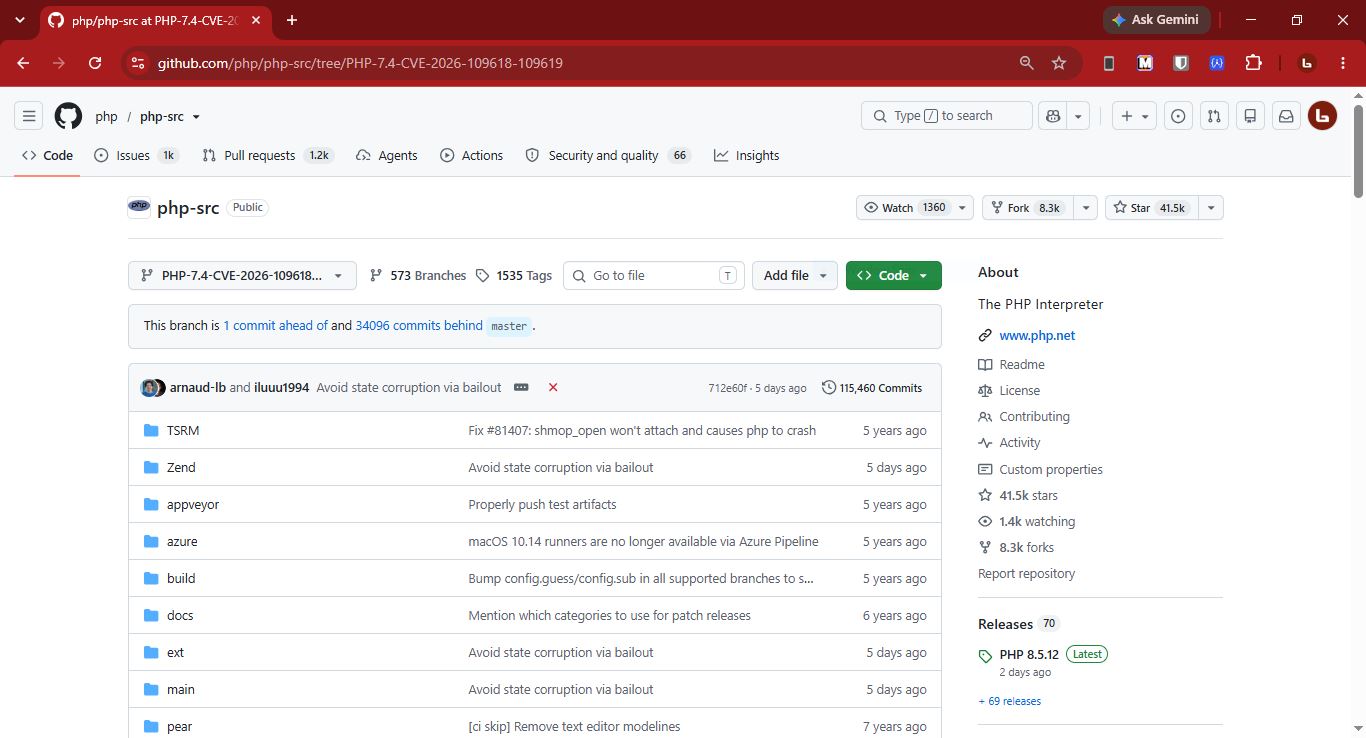
Untuk PHP 7.4, patch-nya ada di branch PHP-7.4-CVE-2026-109618-109619 pada repositori php/php-src di GitHub. Pesan commit terakhirnya (712e60f) berbunyi:
Avoid state corruption via bailout
Minimal mitigation for EOL version.

Fix GHSA-w8hw-w9fx-j79w (CVE-2026-109618)
Fix GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
Buat aplikasi yang memang hanya bisa jalan di PHP 7, patch ini mungkin bisa menolong dari kerentanan PHP2Shell. Yang diganti cuma PHP-nya, aplikasinya tidak perlu disentuh.
Tapi jangan terlalu tenang
Saya tulis “mungkin” karena commit-nya sendiri menyebut ini mitigasi minimal untuk versi EOL, bukan rilis resmi PHP 7.4.x. Pengumuman PHP juga menegaskan bahwa update ke versi yang didukung tetap satu-satunya solusi yang lengkap.
Jadi anggap patch ini sebagai pelindung sementara, bukan alasan untuk bertahan di PHP 7 selamanya.
Kalau Anda memakai hosting atau distro yang merawat PHP lama, tanyakan juga ke penyedianya, siapa tahu paket yang ditambal sudah tersedia.