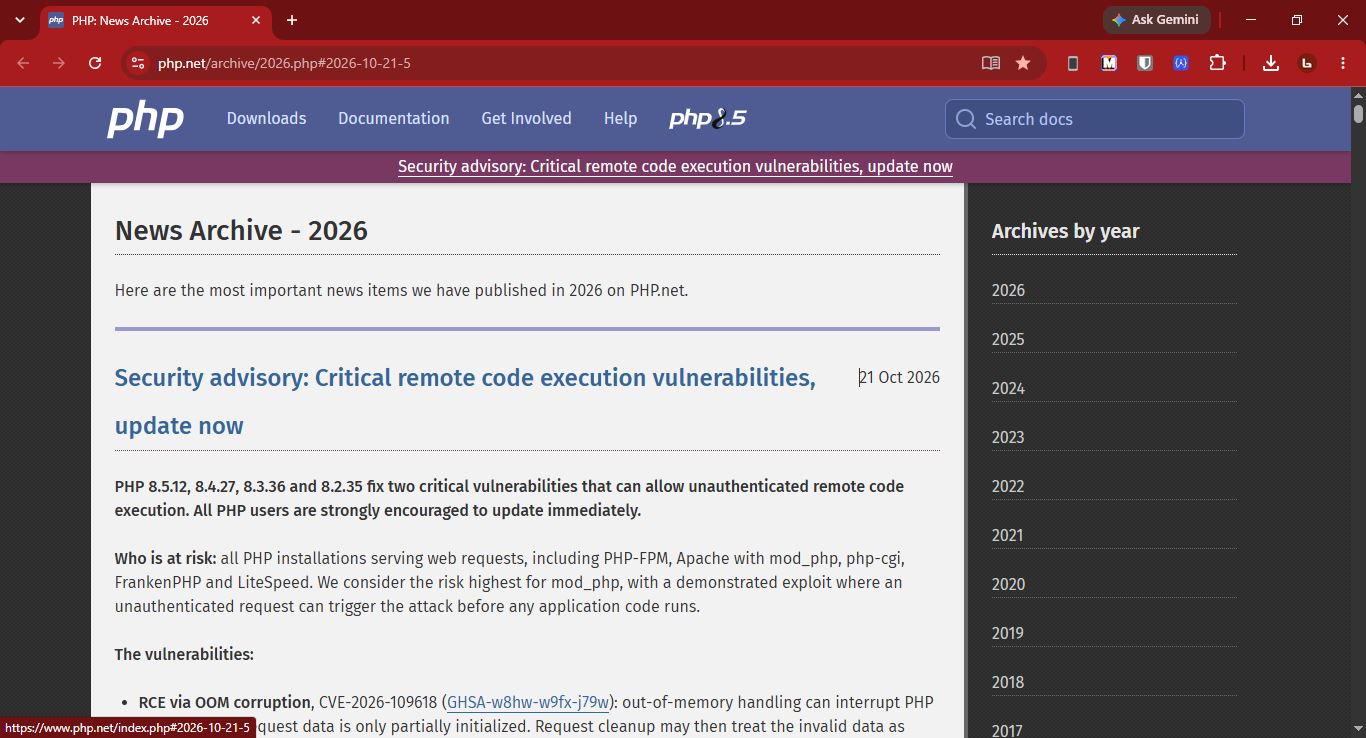
Tim pengembang PHP merilis pembaruan keamanan darurat pada 21 Oktober 2026 untuk menambal keluarga kerentanan kritis di inti bahasa pemrograman tersebut. Kerentanan yang dijuluki PHP2Shell itu memiliki tingkat keparahan hingga CVSS 9.2 dan, menurut pengumuman resmi proyek PHP, dapat memungkinkan penyerang tanpa autentikasi mengeksekusi kode di server yang terdampak.
PHP2Shell terdiri dari dua kerentanan yang masing-masing memiliki nomor CVE tersendiri, yakni CVE-2026-109618 dan CVE-2026-109619. Keduanya berada di kode PHP, bukan di kode aplikasi yang berjalan di atasnya. Karena itu, menurut proyek PHP, situs dapat terdampak meskipun kode aplikasinya aman, termasuk aplikasi sederhana yang hanya menampilkan “Hello World”.
Dalam pengumumannya, tim PHP menyatakan bahwa penyerang yang berhasil memanfaatkan celah ini dapat mengambil kendali server, mengakses data sensitif, bergerak ke sistem lain, atau merusak tampilan situs. Selain itu, kerentanan ini juga memungkinkan pembacaan memori proses PHP, yang berpotensi membocorkan password, token autentikasi, API key, dan sertifikat milik permintaan lain maupun milik server itu sendiri.
Menurut laporan di situs php2shell.com, pembocoran memori dapat dilakukan tanpa lebih dulu mengeksekusi kode berbahaya. Pola serangan seperti ini disebut lebih sulit dideteksi oleh alat pemantauan yang berfokus pada eksekusi kode.
Dampaknya berpotensi luas. PHP disebut menggerakkan sekitar 70% situs web di dunia, termasuk WordPress, Drupal, dan MediaWiki yang digunakan Wikipedia. Proyek PHP menyebut semua instalasi yang melayani permintaan web berisiko, mencakup PHP-FPM, Apache dengan mod_php, php-cgi, FrankenPHP, dan LiteSpeed. Risiko tertinggi berada pada mod_php, karena tim PHP telah mendemonstrasikan serangan yang dapat dipicu hanya dengan satu permintaan tanpa autentikasi, bahkan sebelum kode aplikasi mana pun berjalan.
“Kami sangat menganjurkan semua pengguna PHP untuk segera memperbarui,” tulis tim PHP dalam pengumumannya. Versi yang telah memuat perbaikan adalah PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35.
Bagi pengguna PHP 8.1 dan versi yang lebih lama, proyek PHP tidak lagi menyediakan pembaruan. Sejumlah distribusi Linux dan vendor LTS disebut telah menerima tambalan lebih awal dan dapat dihubungi untuk memperoleh paket terbaru. Tim PHP juga mengimbau pengguna repositori sukarela rpms.remirepo.net untuk beralih ke paket distribusi atau membangun PHP dari kode sumber, karena repositori tersebut tidak akan menerima pembaruan pada hari pengumuman.
Tim PHP menyatakan pembaruan versi merupakan satu-satunya solusi yang tuntas. Meski demikian, bagi yang belum dapat memperbarui segera, tersedia sejumlah langkah pengurangan risiko, seperti membatasi ukuran permintaan yang diterima server serta menonaktifkan fitur session upload progress dan fatal error backtrace. Langkah-langkah tersebut, menurut advisory, hanya menutup jalur serangan tertentu dan tidak membuat instalasi menjadi aman.
Proyek PHP menyebut risiko ini paling relevan bagi instalasi yang melayani lalu lintas web. Pemeriksaan versi PHP pada setiap server disebut sebagai langkah pertama yang dapat dilakukan sebelum pembaruan dipasang.